受注サイトは動いている。でも、誰に点検を頼めばよいか分からない
たとえば、取引先が使う受注サイトから、会計ソフトへ注文を送っている会社を考えます。営業は画面を使い、経理は会計ソフトを見ています。以前の委託先が作った連携も動いていますが、公開URL、管理画面、ログの確認先をまとめた記録はありません。これは説明のための架空例です。
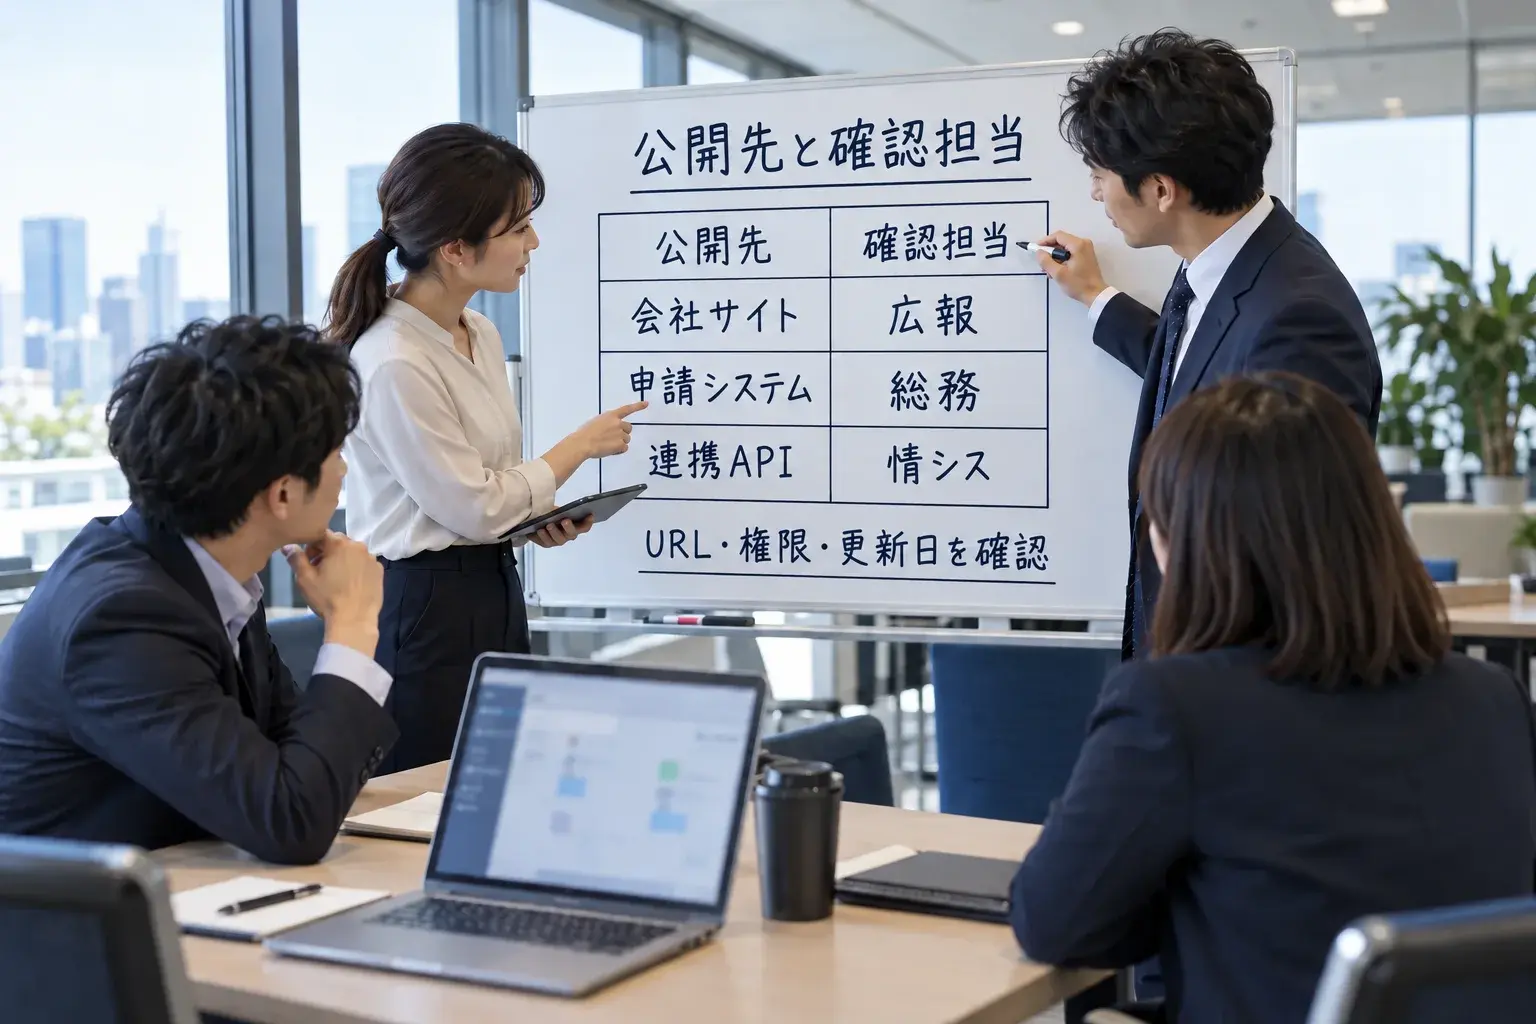
情報システム担当者が「社外から使えるものを点検しよう」と言っても、画面の担当と、サーバーや連携の担当が別なら、確認を頼む先から整理することになります。まず、どの仕事が何を使い、誰が構成や記録を確かめられるかを結びましょう。
利用する人と、技術情報を確認できる人を分けて記録する。
10月23日の更新から、管理画面とAPIの確認へ進む
JPCERT/CCは2026年10月8日公開の注意喚起を10月23日に更新し、AIを用いたペネトレーションテスト基盤を悪用する攻撃試行などを追記しました。ペネトレーションテストは、許可を受けて侵入の可能性を確かめる検証です。今回は、そのための基盤が悪用された事例についての報告であり、すべての事案の原因や攻撃手法が同じという意味ではありません。
同注意喚起は、管理用APIへの不正な操作や、本来広く公開する想定ではない管理・業務システムも点検対象になることを示しています。自社で進める確認は、AIを使うかどうかだけで決めません。公開の必要性、利用者と操作の権限、更新、記録と対応の担当を、一つの業務から見直します。
以下の受注サイトは架空例です。特定企業の事故原因を推測したり、記事を読めば安全を確認できるとするものではありません。不審な記録や侵害の疑いがあれば、通常の台帳整理より既存の事故対応手順を優先します。
ログインの先で、誰に何を許しているか
受注サイトにログインできても、別の取引先の注文を読めてよいわけではありません。一般の担当者が、管理者だけの変更や大量出力を実行できてよいわけでもありません。APIは画面などとデータをやり取りする接続口で、画面にボタンを出さないだけでは権限の制御になりません。
公開URLの担当者へ「ログイン画面はありますか」だけを聞くのでなく、管理者や開発・保守の担当へ、確認した接続口、利用者の権限、実行できる処理と結果を返してもらいます。検査のために、業務担当者が勝手に他社データを取得したり、本番へ大量のアクセスを送ったりすることは避けます。
入口の認証
誰として利用するか。未ログインや期限切れの接続をどう扱うか。
データの範囲
その利用者が、その取引先・案件のデータを読んでよいか。
操作と利用量
閲覧・変更・管理・出力のどれを許すか。大量実行への制限も確認する。
具体的な検証は、対象・権限・方法・影響範囲を合意した担当者が実施します。
URLの一覧に、業務・担当・確認結果を足す
一覧を作るときは、URLや製品名だけで終わらせません。何の仕事に使い、誰が社内判断をし、誰が設定やログを確認できるかを同じ対象へ結びます。委託している場合は、確認できる範囲が契約に含まれるかも確かめます。
架空例の受注サイトなら、営業責任者は取引先の利用と停止の影響を確認し、管理者は公開範囲・構成・アカウントを確認します。会計へのAPIは、送り手と受け手の管理者を分けて記録します。どちらかの返答がないときは「未確認」とし、社内窓口が次の確認を引き取ります。
何の仕事か
受注、会計連携、取引先への照会など。停止すると困る作業も添える。
何を確認するか
公開URL・管理画面・API・外部サービスと、構成の参照先。
誰が判断・確認するか
社内責任者、管理者、委託先の窓口。契約と作業権限を確かめる。
どこまで確かめたか
確認日、ログの対象期間、構成・アカウント・更新の確認結果。
何がまだ分からないか
未確認の理由、次の担当、回答期限。空欄を確認済みにしない。
一覧に認証情報は書かず、必要な資料は権限を管理した参照先へ置く。
ログが見られないときは、異常なしにしない
ログは、操作やアクセスの記録です。担当者には、取得できる記録の種類、保存期間、確認した期間、結果を残してもらいます。APIなら、送信側と受信側で追える処理が違うこともあるため、どちらの記録を見たかを区別します。
確認依頼には、どの期間の、どの記録を、誰が確認したかを添えます。アプリケーション、APIの入口、外部サービスで見える記録が異なることもあります。記録の欠落や保存期間外、権限不足は「異常なし」と分け、追加調査の要否と依頼先を確かめてください。
不審な記録や意図しないアカウントを見つけた場合は、既存の事故対応手順に従い、社内責任者と専門のセキュリティ事業者へつなぎます。掲載されたIPアドレス等との一致だけで、攻撃や被害を確定しません。JPCERT/CCも、調査時点で正規に利用される可能性のある送信元を含むと説明しています。調査に必要な記録を自己判断で削除・公開せず、保存と共有方法を担当者へ確認します。
確認できたこと
- 対象期間と記録の種類が分かる
- 管理者が結果と根拠を示した
- 構成・アカウントの確認範囲を記録
まだ判断できないこと
- ログ未保存・権限不足・担当不明
- 外部サービス側の記録は未確認
- 追加調査や返答を待っている
対策した後は、止める操作と残す仕事を両方確かめる
架空の受注サイトでAPIの権限を見直すなら、使えなくする操作だけでなく、取引先が必要な注文を登録できること、会計への正しい受け渡しが続くことも確かめます。APIトークンは接続に使う認証情報です。有効期限や権限を変えるときは、どの連携が利用しているかと、切替・無効化する担当を合わせます。値そのものを共有台帳へ載せません。
JPCERT/CCは、接続口でのアクセス制御、必要最小限の権限、トークンの期限・無効化、機能に応じた利用制限等を推奨しています。これを「設定済み」の一言で閉じず、自社の対象、担当、実施した変更と検証結果へ結びます。具体的な設定値や試験方法は、業務量と構成、契約・作業権限を踏まえて合意します。
試験は、承認した検証環境と架空データから行い、本番での確認が必要なら実施者、対象、時間、影響、戻し方を事前に決めます。許可されない利用者の操作が拒否されることと、許可された仕事が続くことを対で確認し、結果と残る課題を業務責任者へ戻します。
「画面が表示された」だけを安全性や完了の証明にはしません。
今の台帳で続けられるかを、先に試す
担当と確認結果を既存の台帳で追えるなら、まずその運用を整えます。製品の標準機能で権限や履歴を管理できる場合は、その設定と利用条件を確認しましょう。専用システムを作ることが最初の答えとは限りません。
外部からの公開資産の探索は、ASMという取り組みや専門サービスの検討対象です。社内で利用している外部サービスの洗い出し、ログの調査、アカウントの確認とは範囲が違います。一つのツールの結果だけで全部を点検できたとはせず、何を補うかを比べます。
部署や委託先の一覧を何度も転記し、変更が届かないことが課題なら、既存台帳同士の連携を検討します。連携しても、同名の対象、廃止済みの接続、担当変更を誰が確かめるかは残ります。まず一つの業務で、追加・変更・廃止の記録が戻るか試します。
- 01
運用
担当・確認期限・更新のルールを決める。今の台帳で追えるか試す。
- 02
既存設定・専門サービス
履歴や権限の標準機能、探索・診断の対象と担当を確かめる。
- 03
連携
対象番号で台帳を結び、重複や担当変更が戻るか検証する。
- 04
追加開発
残る不足だけを設計。変更履歴・未確認・確認の引き渡しを整える。
作業範囲、費用、社内の役割と保守条件を比較してから選ぶ。
最初は、点検先が分からない業務を一つ話してください
SHINJIDAIでは、業務の課題整理・提案から設計・開発・導入まで伴走します。このテーマでは、対象の業務、現在のシステムと台帳、社内担当と委託先、確認が止まる箇所を整理します。そのうえで、運用・既存設定・連携・開発を比べ、最初に整える範囲を合意します。
合意した連携や管理の仕組みを実装するときは、通常の確認だけでなく、担当不在、記録不足、対象の重複、変更・廃止を業務担当者と試します。移行中は元の台帳をどちらが更新するか、食い違いを誰が直すかを決め、確認結果を引き渡せる状態を完成の条件にします。
作業量は、システムや部署の数、構成資料と履歴の不足、委託先の協力範囲、接続方法、移行と試験の範囲で変わります。現状調査、設定・連携・開発、継続保守を分け、役割と費用、変更時の見直し方法を着手前に確認します。侵害の詳細調査や緊急対応は、必要な専門体制と依頼先を別に確かめます。
- どの仕事の、どのシステムや接続が分からないか
- 今ある台帳と、社内・委託先の担当が分かるか
- 構成やログを、誰がどこまで確認できるか
業務の課題整理から、設計・開発・導入まで
公開システムと確認する担当を、業務から整理するなら、
SHINJIDAIにご相談ください。
- 誰に構成やログを確認してもらえるか分からない
- 部署・委託先ごとの台帳や変更がつながらない
- 今の運用で足りるか、連携が必要か比べたい
 課題の整理から伴走
初回は、点検先が分からない業務の概要で構いません。必要な資料と共有方法、調査・実装の範囲と費用を着手前に合意します。
侵害の詳細調査・緊急対応は、専門体制と依頼先を別に確認します。
ID・パスワードや顧客データは、フォームに記載しないでください。
設計・導入・保守の進め方を見る出典
点検の背景はJPCERT/CCの注意喚起とOWASPの技術資料に照合しました。公開業務の例、担当と確認結果のつなぎ方、業務図、移行・検証の進め方はSHINJIDAI独自の整理です。AI利用や個別事故の原因、自社の安全性、当社の対応実績を推定するものではありません。2026年10月27日確認。
よくある質問
公開URLを一覧にすれば、点検は終わりますか?
一覧は出発点です。管理画面、API、使っている外部サービス、アカウント、構成とログを確認する担当へつなぎます。実際に確認した範囲と期間を残し、未確認のものは理由と次の担当を明示します。
ログインできる人なら、APIの操作も許可してよいですか?
認証と、データ・操作ごとの許可は分けます。どの取引先・案件のデータを、どの利用者が閲覧・変更・出力できるかを、API側でも確認します。具体的な検証は、対象・方法・権限・影響範囲を合意した管理者や保守担当者が実施します。
ログが残っていなければ、不正アクセスはなかったと考えてよいですか?
判断できません。未保存・保管期間外・権限不足は、異常なしとは別です。確認できる記録と担当を整理し、追加調査の要否を管理者や専門事業者に確認します。不審な記録やアカウントを発見した場合は速やかに事故対応へ進みます。
担当不明のシステムは、すぐ停止してよいですか?
自社の業務や取引先への影響、実際のリスク、接続先を確認し、責任者と技術担当が対応を判断します。侵害が疑われる場合は既存の事故対応手順へつなぎます。この記事は、一律に停止や削除を指示するものではありません。
新しい台帳システムの開発が必要ですか?
今の台帳と標準機能で対象・担当・確認結果・変更を追えるかを先に試します。転記や引き継ぎの不足が残る場合に連携や追加開発を比較します。必要な探索・診断や詳細調査の範囲も、台帳管理とは分けて確認します。
SHINJIDAIへの相談で、最初に何を決めますか?
分かる範囲の業務とシステムの概要から、確認が止まる箇所と最初の調査対象を整理します。社内と委託先の役割、必要な資料と安全な共有方法、調査・実装の範囲と費用を合意します。認証情報や顧客データをフォームへ送る必要はありません。